2026년 한국 금융권 AI 해킹 사태: 아르텍스(ARTEX)와 LLM이 드러낸 것
Dokebi · 2026년 10월 29일 · #tech #security #cti #ai #data-breach #korea
개요
2026년 9월 말부터 10월 초까지 한국 금융권을 강타한 연쇄 해킹 사태는 국내에서 AI 기반 공격이 실전에 투입된 대표 사례가 되었습니다. 신한은행, KB국민은행, 하나은행, BNK부산은행, 예가람저축은행, 웰컴저축은행, 현대캐피탈 등 주요 금융기관에서 개인정보 유출 피해가 잇따랐고, 금융당국이 파악한 침해사고 발생 기관은 은행·저축은행·상호금융·여신전문금융·전자금융·온라인투자연계·가상자산사업자로 이어지는 전 업권의 16개사에 달했습니다. 유출된 성명·연락처·주민등록번호·이메일 주소 등은 약 10만 건으로 집계됐습니다.
그리고 10월 말, 해킹은 채 수습되기도 전에 증권사와 운용사, 가상자산거래소로 번졌습니다. 대신증권은 고객 3만 8,490명의 정보 유출을 확인했고, 미래에셋자산운용에서도 해킹 사고가 확인됐습니다. 가상자산거래소 빗썸에서는 임직원 646명의 정보가 유출되었습니다.
공격의 핵심: '아르텍스(ARTEX)' + 다중 LLM
보안업계 분석에 따르면 이번 금융권 공격자는 중국에서 개발된 AI 기반 침투테스트 도구 '아르텍스(ARTEX)'에 딥시크(DeepSeek) 등 복수의 대규모언어모델(LLM)을 결합해 금융기관을 공격한 것으로 분석됐습니다. 오픈AI·앤트로픽 등 여러 업체의 대형 모델까지 연동하는 흔적이 확인되었습니다.
아르텍스는 LLM 멀티 에이전트 기반으로 정찰-분석-익스플로잇-측면이동의 킬체인을 정교하게 모사하는 자율적 침투테스트 프레임워크입니다. 본래는 방어자의 모의침투 역량 강화를 위한 오픈소스 도구였지만, 공격자의 손에 들어가면 '기계적 속도(머신스피드)'로 취약점을 파고드는 무기가 됩니다. 실제로 공격 흔적이 전 세계 약 600개 IP에서 관측되었고, 관련 코드 페이지는 결국 개발 플랫폼에서 삭제·공개 중단되었습니다. 언론 분석 보도에 따르면 자율형 AI 도구가 은행 내부 시스템 침투에 걸리는 시간을 6분 안쪽으로 줄일 수 있다는 평가도 나왔습니다.
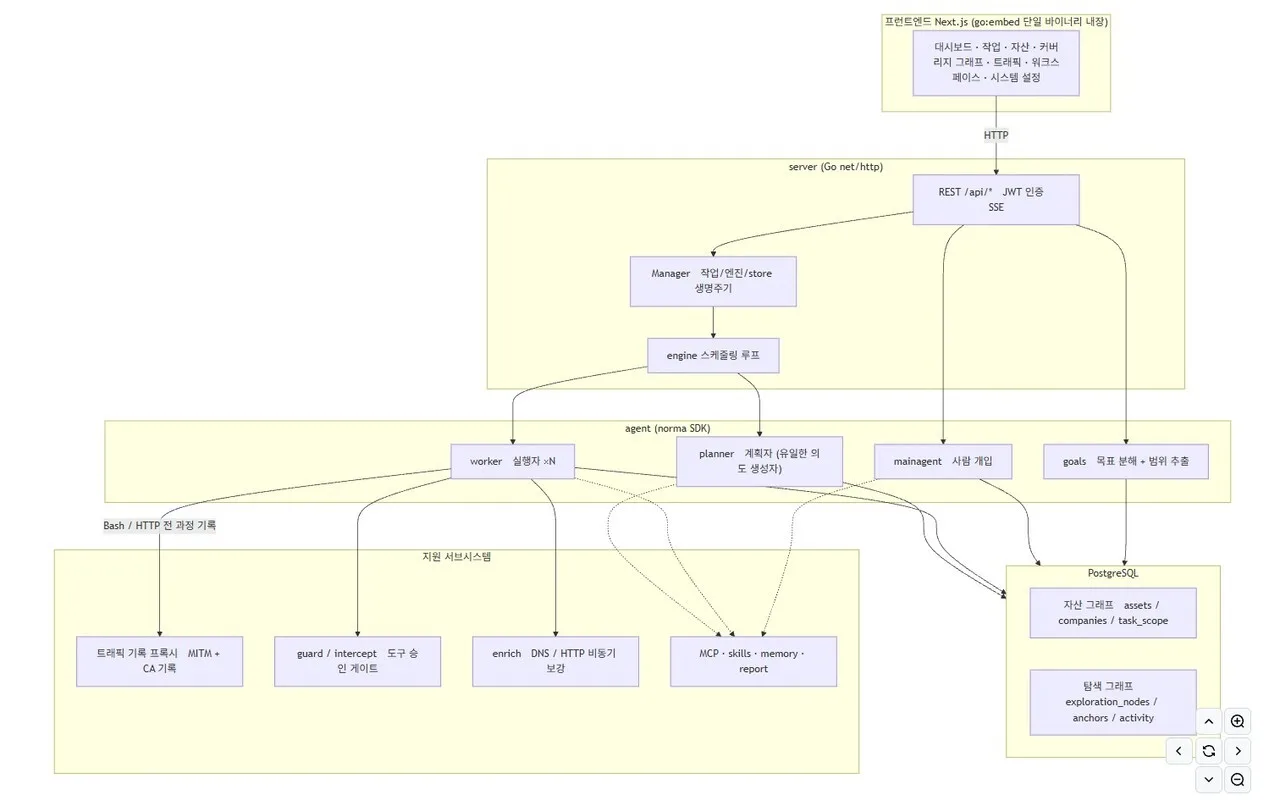
아르텍스의 핵심 설계
| 구성 요소 | 역할 |
|---|---|
| 단일 백엔드 (Go) | 에이전트 실행 엔진 |
| 내장 프런트엔드 (Next.js) | 작업 현황 리포팅·제어 UI |
| PostgreSQL | 공격 과정·발견 데이터 저장 |
| 자산 그래프(Asset Graph) | 도메인·IP·서비스 등 전역 공유 저장소 |
| 탐색 그래프(Exploration Graph) | 목표·의도·사실·취약점 발견을 엮어내는 작업 그래프 |
| 앵커(Anchor) | 두 그래프를 연결해 지식을 순환시키는 구조 |
| 플래너(Planner)/워커(Worker) 에이전트 | 플래너가 공격 방향을 배정하고, 워커가 도구를 실행한 뒤 결과를 다시 기록하는 폐곡선 |
10월 14일 금융당국 발표: 16개사, 10만 건
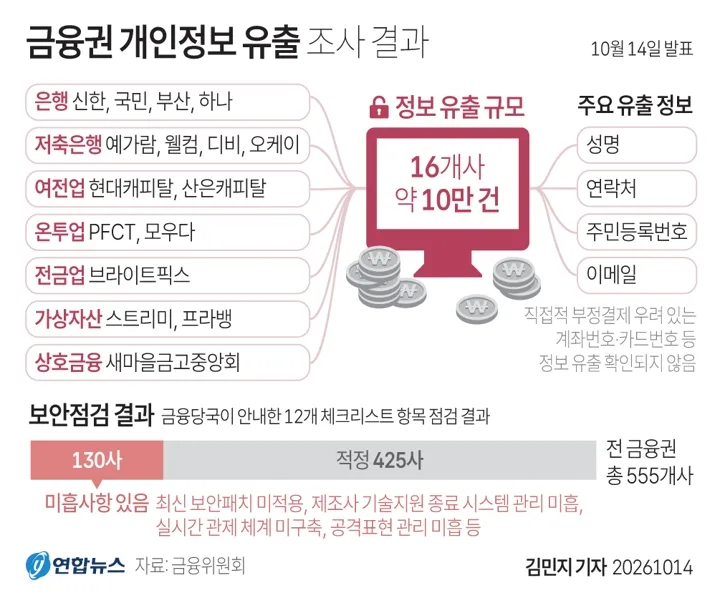
금융위원회·금융감독원은 10월 14일 기준으로 침해사고가 확인된 금융회사가 전 업권 통틀어 16곳이고, 확인된 정보 유출 규모가 약 10만 건이라고 밝혔습니다. 당국은 "현재도 공유된 인터넷주소(IP) 등에 대한 점검이 진행 중"이라며 피해 규모가 더 늘어날 수 있다고 경고했습니다.
확산 타임라인
| 시기 | 주요 내용 |
|---|---|
| 9월 말 | 시중은행 중심 AI 기반 해킹 정황 최초 포착 (중국어 기반 AI 흔적) |
| 10월 초 | 피해가 저축은행·여신금융 등으로 확산, 과기정통부-KISA 긴급 대응 체계 가동 |
| 10월 7일경 | 아르텍스 연동 흔적 식별, 전 세계 600개 IP 관측 보도 |
| 10월 10일경 | 개발 플랫폼에서 아르텍스 관련 페이지 삭제·공개 중단 |
| 10월 14일 | 금융위·금감원 "침해사고 16곳, 유출 약 10만 건" 공식 발표 |
| 10월 28일 | 대신증권(고객 3만 8,490명)·미래에셋자산운용·빗썸(임직원 646명) 피해 확인 |
공격의 진입점: 잘 지켜진 곳이 아닌 '내부 업무 시스템'
보안업계 진단에 따르면 이번 공격은 대외 서비스가 아닌 직원용 내부 업무 시스템 같은 접점을 노렸고, 파라미터 변조 같은 비교적 기본적인 기법이 반복적으로 시도됐습니다. 외부에 잘 노출된 정문은 튼튼했지만, 관문 바로 안쪽의 약한 고리가 뚫린 형태입니다. 라자루스 연계 세력이 소행으로 의심되는 정황이 제기되었으나 금융보안원은 "북한 소행 단정은 어렵다"는 입장입니다.
구조적 배경: 보안 부채 vs AI 공격의 진입장벽 하락
연합뉴스 기획 보도가 정리한 수치는 국내 보안 체계의 구조적 취약성을 잘 보여줍니다.
- 개인정보 유출 신고: 2023년 318건 → 작년 447건(40.6%↑) → 올해 1~8월만 579건
- 유출 원인: 외부 해킹 61.7% 우세, 업무 과실 24.6%, 시스템 오류 5.4%
- 전자금융 사고 2,189건 중 91건은 인지까지 한 달 이상, 17건은 1년 넘게 소요
- 정보보호 투자 비중(IT 대비): 2022년 6.01% → 작년 6.28%에 그침, 보안 인력 비중은 오히려 0.15%포인트 감소
- 개보위 제재액: 작년 과징금 1,677억 원(전년 대비 172%↑), 그중 해킹 관련이 91%
AI 기반 공격의 가장 큰 위험은 취약점 탐색·공격 코드 작성·침투 시도 전 과정의 자동화로 공격 속도와 범위가 확대되고 진입장벽이 낮아진다는 점입니다. 이는 대기업뿐 아니라 보안 역량이 취약한 중소기업과 공공기관, 외부 협력업체까지 모두 공격 대상이 될 수 있음을 의미합니다.
MITRE ATT&CK 매핑: 이번 사태의 공격 체인
| 전술 | 기술 | ID |
|---|---|---|
| Reconnaissance | Active Scanning | T1595 |
| Initial Access | Exploit Public-Facing Application (파라미터 변조) | T1190 |
| Initial Access | Valid Accounts | T1078 |
| Collection | Data from Local System | T1005 |
| Collection | Data from Information Repositories | T1213 |
| Exfiltration | Exfiltration Over C2 Channel | T1041 |
정부·당국의 대응
- 과기정통부·금융위·KISA 긴급 협의체 구성, 전 금융권 보안점검에서 130개사 미흡사항 확인 → 보안관리 체계 전면 강화
- IDC 등 민간 주요 정보통신기반시설 보안 취약점 점검 확대 (10.28)
- 금융보안원, 공유된 IP 기반 지속 모니터링과 2차 피해(금융 사기) 주의 당부
개인과 조직이 할 일
- 개인: 피해 금융사라고 주장하는 문자·전화는 일단 금융사기로 의심. 유출되었다면 사칭 연락을 전제로 대비하고, 공식 앱·홈페이지 경로로만 안전을 확인. 금융 계정 비밀번호 재설정, 기록에 없는 인증 문자도 즉시 신고
- 기업: 외부 접점만이 아니라 내부 업무 시스템·파라미터 처리·접근권한 같은 약한 고리를 우선 점검. AI 자동화 공격을 전제로 한 탐지·대응 플레이북을 준비하고 복구 훈련 실시
- 보안 운영: 아르텍스 같은 자율형 도구의 행위 패턴(자동 킬체인, 동일 IP 대량 스캔 등)을 상정한 탐지 규칙과三 계정 기반 적응적 검증(adaptive authentication) 도입
결론
이번 사태는 "AI가 해킹을 더 잘하게 되었다"는 관찰로 끝나는 문제가 아닙니다. 공격자의 비용이 낮아진 만큼 방어자 역시 같은 도구를 적극 연구해 시스템 안에 보안을 내재화해야 한다는, 방어자 관점의 과제 전환이 시작됐다는 점에 의미가 있습니다. 국가 차원의 '사이버돔' 공동방어 논의와 개보위 제재 강화가 겹치는 지금 준비해야 할 것은, 임시방편이 아닌 기본 방어 체계부터의 재구축입니다.
참고 자료
연합뉴스 [보안 비상] ① 금융권부터 공공기관까지 줄줄이 뚫렸다…왜 못 막나 · 금융권 해킹 '아르텍스' 뜯어보니…딥시크 연동 확인 · 은행해킹 속 ARTEX AI…600개 IP서 확인 · 보안뉴스 [은행이 뚫린다] "해킹 툴 아닌 AI 도구"…'아르텍스'가 한글판으로 공개된 이유는? · [은행이 뚫린다-진단①] 시스템 속인 '파라미터 변조' 뭐길래 · 금융보안원 "금융권 해킹, 북한 소행 단정 어려워" · 정부, IDC 등 민간 주요 정보통신 기반시설 보안 취약점 점검 · YTN "금융권 해킹에 악용"…'아르텍스' 소스코드 공개 중단 · MBC 증권사부터 가상자산 거래소까지 정보유출 · 조선일보 대신증권 3만 8천여 명, 미래에셋운용·빗썸도 개인정보 유출